Jasa Vulnerability Assessment untuk Memetakan Risiko Keamanan Sistem Perusahaan
Evaluasi keamanan melalui pemindaian berkala, analisis potensi ancaman, dan rekomendasi mitigasi yang disesuaikan dengan ruang lingkup infrastruktur IT perusahaan.
BSSN mencatat 56.128.160 data pribadi terekspos dari 461 institusi sepanjang 2024. Sepanjang Januari–Agustus 2025, tercatat 3,64 miliar serangan siber. DevSoftware menyediakan Jasa Vulnerability Assessment untuk membantu perusahaan memetakan kondisi keamanan aplikasi, server, jaringan, dan aset digital melalui proses evaluasi yang terstruktur.
Pemetaan risiko yang terdokumentasi membantu prioritas perbaikan yang lebih terukur.

Ilustrasi pemetaan aset digital dan pengelompokan risiko berdasarkan ruang lingkup evaluasi.
Pendekatan Evaluasi Keamanan
Metodologi Berbasis Standar
Merujuk pada OWASP Vulnerability Management Guide, OWASP WSTG, NIST SP 800-115, dan CVSS v4.0.
Penilaian Risiko Kontekstual
Temuan dinilai berdasarkan kemungkinan eksploitasi dan dampak bisnis, bukan sekadar daftar kerentanan.
Dokumentasi Terstruktur
Laporan mencakup ruang lingkup, metode, temuan tervalidasi, tingkat risiko, dan rekomendasi mitigasi.
Rekomendasi yang Dapat Ditindaklanjuti
Arahan perbaikan berdasarkan prioritas risiko dan disesuaikan dengan lingkungan sistem yang dievaluasi.
Area untuk logo klien, mitra, sertifikasi, atau penghargaan yang telah terverifikasi dan memiliki izin publikasi.
Apakah Perusahaan Sudah Mengetahui Seluruh Potensi Kerentanan Sistemnya?
Sistem digital perusahaan terdiri dari berbagai aplikasi, server, layanan cloud, database, dan API yang saling terhubung. Setiap komponen memiliki konfigurasi, dependensi, serta mekanisme akses yang perlu diperiksa. Perubahan sistem yang dilakukan secara rutin dapat memperkenalkan kelemahan baru jika tidak disertai evaluasi keamanan.
Data BSSN menunjukkan 56.128.160 data pribadi terekspos dari 461 institusi sepanjang 2024. Sepanjang Januari–Agustus 2025, tercatat 3,64 miliar serangan siber. BSSN juga mencatat 90% serangan di Indonesia berasal dari malware.
Masalah lainnya adalah hasil pemindaian yang tidak disertai analisis konteks. Daftar temuan tanpa informasi dampak, tingkat prioritas, dan rekomendasi perbaikan menyulitkan tim IT menentukan tindakan yang perlu didahulukan.
- !Tidak memiliki inventaris kerentanan yang terstruktur.
- !Sulit menentukan prioritas perbaikan keamanan.
- !Perubahan aplikasi dan infrastruktur tidak selalu diikuti evaluasi.
- !Temuan teknis sulit dijelaskan kepada pihak manajemen.
- !Tidak memiliki dokumentasi yang konsisten untuk membandingkan kondisi keamanan.

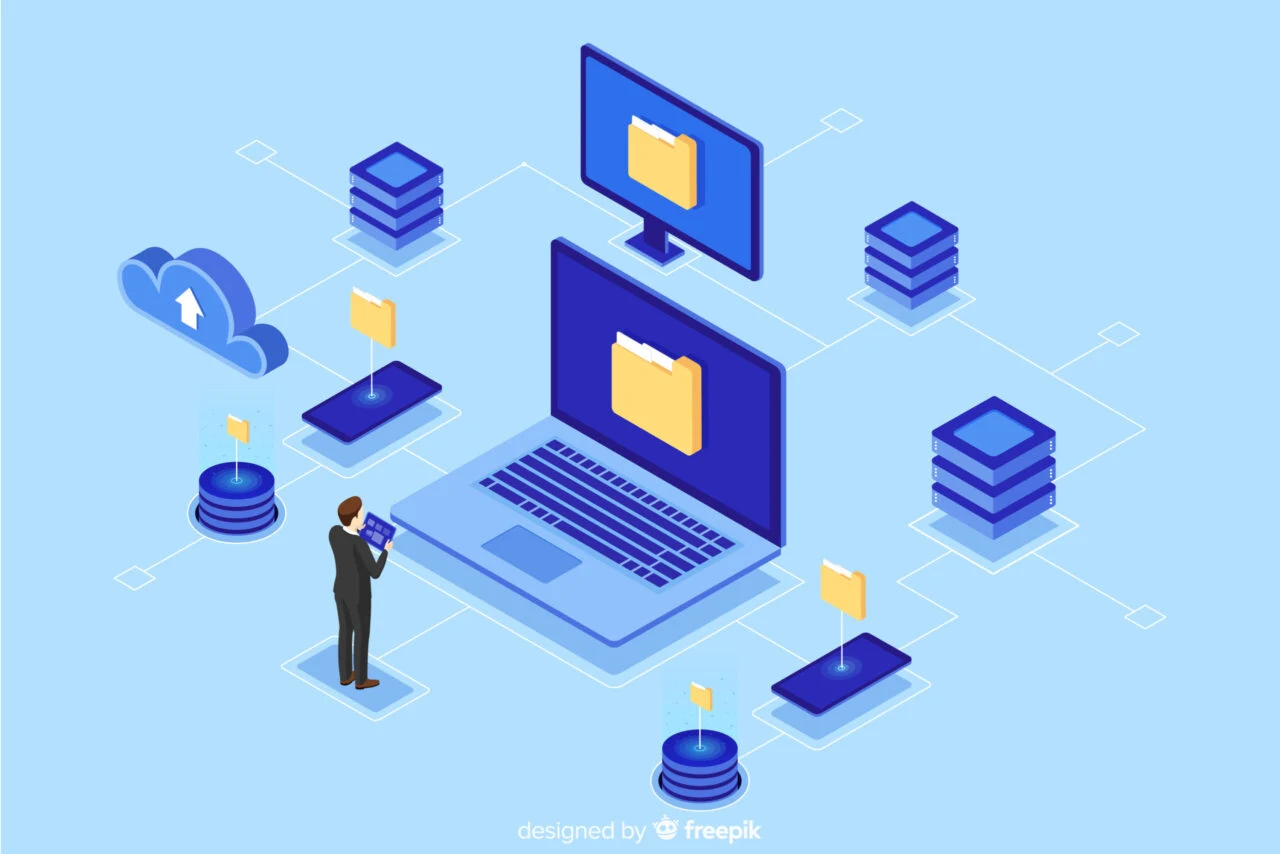
Pemetaan aset membantu perusahaan memahami cakupan evaluasi dan melihat hubungan antar-komponen yang dapat memengaruhi risiko keamanan.
Identifikasi Kerentanan dengan Analisis yang Berorientasi pada Kebutuhan Bisnis
Jasa Vulnerability Assessment dari DevSoftware dirancang untuk membantu organisasi mendapatkan gambaran yang lebih jelas mengenai kondisi keamanan aset digital. Pemeriksaan dilakukan berdasarkan ruang lingkup yang disepakati, dengan mempertimbangkan jenis sistem, tingkat kepentingan aset, dan batasan pengujian.
Proses evaluasi dapat melibatkan pemindaian otomatis, pemeriksaan konfigurasi, validasi temuan, dan analisis teknis sesuai karakteristik aset. Penggunaan alat pemindaian tidak diperlakukan sebagai satu-satunya ukuran keamanan. Hasil yang diperoleh perlu dikaji agar temuan yang relevan dapat dibedakan dari indikasi yang membutuhkan pemeriksaan tambahan.
Sebagai penyedia laporan analisis risiko siber, DevSoftware menyusun hasil evaluasi menjadi dokumentasi yang membantu tim teknis memahami akar masalah dan membantu manajemen melihat dampak bisnisnya. Rekomendasi perbaikan disusun berdasarkan prioritas dan disesuaikan dengan lingkungan sistem yang dievaluasi.
- Visibilitas KeamananMemahami aset yang telah diperiksa dan area yang membutuhkan evaluasi lanjutan.
- Prioritas Berbasis RisikoMembantu menentukan urutan perbaikan berdasarkan tingkat risiko dan kepentingan bisnis.
- Dokumentasi yang JelasMenyajikan temuan dengan konteks teknis dan ringkasan eksekutif.
- Evaluasi BerkelanjutanMendukung pemeriksaan ulang setelah perubahan atau perbaikan sistem.
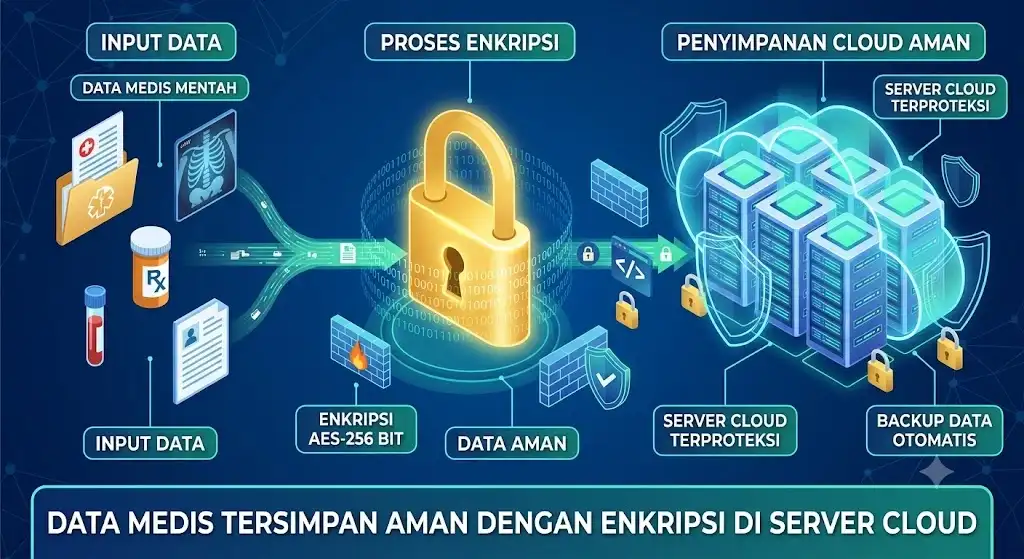
Siklus evaluasi keamanan yang menghubungkan identifikasi aset dengan analisis risiko dan rencana tindak lanjut.
Mulai dengan Memahami Kondisi Keamanan Sistem Anda
Diskusikan ruang lingkup sistem dan kebutuhan evaluasi bersama tim DevSoftware.
Kapabilitas Layanan Vulnerability Assessment
Enam kemampuan inti yang membentuk proses evaluasi keamanan dari awal hingga tindak lanjut.
Identifikasi Aset Digital
Mendata aplikasi, server, jaringan, dan komponen yang termasuk dalam ruang lingkup pengujian.
Pemindaian Kerentanan
Melakukan pemindaian sesuai jenis aset dan ruang lingkup yang disetujui.
Analisis Tingkat Risiko
Mengelompokkan temuan berdasarkan kemungkinan eksploitasi dan dampak bisnis.
Pemetaan Potensi Ancaman
Mengidentifikasi area sistem yang perlu perhatian, termasuk hubungan antar-aset.
Laporan Hasil Assessment
Dokumentasi yang mencakup ruang lingkup, metode, temuan, tingkat risiko, dan rekomendasi.
Evaluasi Ulang dan Monitoring
Mendukung pemindaian berkala dan pemeriksaan ulang setelah tindakan mitigasi.
Hasil Evaluasi yang Dapat Dipahami dan Ditindaklanjuti
Kepercayaan terhadap layanan keamanan dibangun melalui metodologi yang transparan, ruang lingkup yang jelas, dan hasil pekerjaan yang dapat ditinjau.
Evaluasi Keamanan Aplikasi Bisnis
Studi kasus nyata akan ditampilkan setelah memperoleh persetujuan klien. Penjelasan akan mencakup konteks awal, ruang lingkup evaluasi, jenis temuan secara umum, rekomendasi yang diberikan, dan tindak lanjut yang dilakukan.
Nama sistem, alamat, data, dan informasi sensitif yang dapat mengidentifikasi aset klien akan dihilangkan.
Kolaborasi dengan tim teknis klien menjadi bagian dari proses validasi temuan dan penyusunan rekomendasi mitigasi.
Testimoni akan ditampilkan dari klien yang telah memberikan persetujuan. Testimoni harus mencerminkan pengalaman sebenarnya, bukan kutipan yang dibuat untuk kebutuhan pemasaran.
Angka Hasil
Apabila tersedia, akan ditampilkan data yang memiliki dasar dokumentasi, misalnya jumlah aset yang dievaluasi, jumlah temuan yang telah divalidasi, atau persentase tindak lanjut yang telah diselesaikan. Cantumkan periode, ruang lingkup, dan metode perhitungannya.
Proses Vulnerability Assessment yang Terstruktur
Enam tahapan dari konsultasi awal hingga evaluasi ulang untuk mendukung pengelolaan kerentanan secara berkelanjutan.
Konsultasi dan Penentuan Kebutuhan
Diskusikan jenis aset, tujuan evaluasi, kebutuhan dokumentasi, dan batasan pengujian.
Penentuan Ruang Lingkup
Identifikasi aset yang akan diperiksa, metode, jadwal, dan persetujuan tertulis sebelum aktivitas teknis.
Identifikasi dan Pemindaian
Lakukan identifikasi aset dan pemindaian berdasarkan ruang lingkup, dengan memperhatikan stabilitas layanan.
Validasi dan Analisis Risiko
Tinjau temuan untuk mengurangi indikasi keliru dan menganalisis dampak berdasarkan konteks bisnis.
Penyusunan Laporan
Dokumentasikan hasil pemeriksaan dalam format yang dapat digunakan oleh tim teknis dan manajemen.
Tindak Lanjut dan Evaluasi Ulang
Diskusikan rekomendasi, lakukan pemeriksaan ulang, dan dokumentasikan perubahan status temuan.
Alur layanan mulai dari konsultasi hingga evaluasi ulang untuk mendukung pengelolaan kerentanan secara berkelanjutan.
Sudahkah Risiko Keamanan Sistem Anda Dipetakan?
Dapatkan gambaran mengenai cakupan pemeriksaan yang sesuai dengan aplikasi dan infrastruktur perusahaan Anda.
Vulnerability Assessment Terstruktur vs Pemeriksaan Tanpa Siklus yang Jelas
Perbedaan utama bukan hanya pada alat yang digunakan, melainkan pada bagaimana organisasi menetapkan ruang lingkup, memvalidasi temuan, menentukan prioritas, dan memastikan rekomendasi memiliki tindak lanjut.
Mengenal Vulnerability Assessment dan Perannya dalam Pengelolaan Risiko Siber
Apa Itu Vulnerability Assessment?
Vulnerability Assessment adalah proses terstruktur untuk mengidentifikasi, menganalisis, dan mengevaluasi kelemahan keamanan pada sistem, aplikasi, jaringan, atau infrastruktur digital. Tujuannya adalah memberikan gambaran mengenai kondisi kerentanan sehingga organisasi dapat menentukan tindakan mitigasi yang sesuai.
Kerentanan dapat muncul dari berbagai sumber, seperti kesalahan konfigurasi, komponen perangkat lunak yang belum diperbarui, pengelolaan hak akses yang kurang tepat, maupun kelemahan implementasi kontrol keamanan. Dampaknya bergantung pada karakteristik aset, kemungkinan penyalahgunaan, dan konteks bisnis.
Mengapa Pemindaian Berkala Diperlukan?
Lingkungan IT terus mengalami perubahan. Pembaruan aplikasi, penambahan layanan, perubahan konfigurasi, dan integrasi dengan sistem lain dapat memengaruhi kondisi keamanan. Pemindaian berkala celah keamanan sistem membantu organisasi menemukan indikasi kelemahan baru atau perubahan status temuan sebelumnya.
BSSN mencatat 55 miliar anomali trafik sepanjang 2025, melampaui akumulasi data 2020–2024. Sepanjang Januari–April 2026, tercatat 1,5 miliar anomali trafik. Frekuensi pemindaian perlu disesuaikan dengan tingkat perubahan aset, sensitivitas data, dan toleransi risiko organisasi.
Bagaimana Risiko Kerentanan Dinilai?
Penilaian risiko mempertimbangkan kemungkinan terjadinya penyalahgunaan dan dampak apabila kelemahan berhasil dieksploitasi. Faktor lain dapat mencakup keterpaparan aset, nilai data, kontrol keamanan yang sudah tersedia, serta kebutuhan operasional.
Kerangka penilaian seperti OWASP Risk Rating Methodology menilai risiko dari dua dimensi: Likelihood (kemungkinan) dan Impact (dampak). Setiap dimensi diberi skor 0–9 berdasarkan faktor seperti kemudahan eksploitasi, ukuran kelompok penyerang, dan potensi kerugian bisnis. CVSS v4.0 menggunakan pendekatan serupa dengan kelompok metrik Base, Threat, Environmental, dan Supplemental.
Ilustrasi Penilaian Risiko
Diagram ilustratif — prioritas penanganan ditentukan oleh kombinasi kemungkinan eksploitasi, dampak bisnis, dan konteks aset.
Peran Laporan Analisis Risiko Siber
Laporan assessment menghubungkan informasi teknis dengan keputusan bisnis. Laporan yang baik menjelaskan apa yang diperiksa, metode yang digunakan, temuan yang telah divalidasi, dampak potensial, dan saran perbaikan.
Ringkasan eksekutif membantu pengambil keputusan memahami gambaran risiko, sedangkan uraian teknis mendukung tim pelaksana dalam menyusun tindakan mitigasi.
Vulnerability Assessment sebagai Siklus Berkelanjutan
Vulnerability Assessment bukan jaminan bahwa seluruh kerentanan telah ditemukan atau bahwa sistem sepenuhnya aman. Proses ini merupakan bagian dari pengelolaan keamanan yang lebih luas dan dapat dilengkapi dengan pengujian keamanan lain, pemantauan, pengelolaan patch, serta evaluasi arsitektur.
Dengan mengintegrasikan evaluasi tingkat kerentanan IT perusahaan ke dalam siklus perubahan sistem, organisasi dapat membangun proses pengelolaan risiko yang lebih konsisten.
Referensi Edukatif
- OWASP Vulnerability Management Guide — siklus pengelolaan kerentanan dari persiapan hingga tindak lanjut
- OWASP Web Security Testing Guide — metodologi pengujian keamanan aplikasi web
- OWASP Risk Rating Methodology — penilaian risiko berdasarkan Likelihood dan Impact
- NIST SP 800-115 — panduan teknis pengujian dan penilaian keamanan informasi
- CVSS v4.0 Specification — sistem penilaian tingkat keparahan kerentanan
Referensi ini digunakan sebagai dasar edukasi dan penyusunan pendekatan konten, bukan sebagai klaim bahwa DevSoftware telah memperoleh sertifikasi atau afiliasi resmi dari lembaga-lembaga tersebut.
Pertanyaan yang Sering Diajukan
Dua belas pertanyaan umum seputar layanan Jasa Vulnerability Assessment DevSoftware.
Bangun Rencana Evaluasi Keamanan yang Sesuai dengan Infrastruktur Anda
Setiap perusahaan memiliki karakteristik aset, kebutuhan operasional, dan tingkat risiko yang berbeda.
Rencanakan Evaluasi Keamanan Sebelum Perubahan Sistem Berikutnya
Perubahan aplikasi, pembaruan infrastruktur, dan penambahan integrasi merupakan kesempatan bagi perusahaan untuk meninjau kembali kondisi keamanan aset digitalnya.
- ✓Diskusi awal mengenai ruang lingkup evaluasi.
- ✓Pembahasan kebutuhan dokumentasi hasil assessment.
- ✓Peninjauan kebutuhan jadwal pemeriksaan dan tindak lanjut.
Kenali Risiko Digital. Prioritaskan Perlindungan. Siapkan Sistem untuk Berkembang.
Jasa Vulnerability Assessment dari DevSoftware membantu perusahaan memahami kondisi kerentanan melalui evaluasi yang terarah, analisis risiko, dan dokumentasi rekomendasi mitigasi.