Persiapkan audit ISO 27001, evaluasi kesesuaian regulasi PDP, dan penyesuaian sistem keamanan siber melalui pendampingan teknis yang terukur.
BSSN mencatat 5,5 miliar anomali trafik sepanjang 2025—angka ini melampaui total gabungan periode 2020-2024 . Pada saat yang sama, PP 33/2026 mulai mengoperasionalkan kewajiban UU PDP dengan standar pembuktian yang lebih ketat . Kami membantu organisasi memetakan kesenjangan aktual, bukan asumsi.
Pendampingan kepatuhan keamanan IT untuk membangun sistem yang terukur, terdokumentasi, dan siap dievaluasi.
Peningkatan ketergantungan bisnis terhadap sistem digital membawa konsekuensi yang terukur. Sepanjang 2025, BSSN mencatat 5,5 miliar anomali trafik—lonjakan 714% dibanding rata-rata tahunan 2020-2024 . Malware mendominasi 93,78% dari total anomali .
Studi terhadap instansi pemerintah menunjukkan skor kesiapan teknis 91,9%, namun area kerangka kerja keamanan informasi tertahan di Level II karena belum terpenuhinya persyaratan dasar dokumentasi formal.
Riset ITS pada perusahaan logistik menunjukkan indeks kesiapan governance 61,46, technical safeguards 59,79, namun awareness hanya 51,22 . Studi lain menemukan 67% karyawan (114 dari 169) tidak memiliki pengetahuan dasar prinsip UU PDP .
Survei Equinix mencatat 56% workload di Indonesia beroperasi di lingkungan hybrid dan multicloud, dengan rata-rata perusahaan menggunakan 36 penyedia cloud dan SaaS . Audit kepatuhan lintas sistem membutuhkan pendekatan yang memperhatikan keterkaitan antar kontrol.

Implementasi ISO/IEC 27001 di Indonesia telah dilakukan di sektor pemerintah, pendidikan, kesehatan, lembaga sosial, dan swasta. Tantangan utama meliputi rendahnya kesiapan awal, keterbatasan SDM, dan kurangnya kebijakan internal pendukung.
Peninjauan awal terhadap kebijakan, proses, kontrol keamanan, dan dokumentasi yang tersedia. Hasil evaluasi digunakan untuk menyusun gap assessment sebagai dasar prioritas perbaikan.
Penerapan kontrol yang relevan: pengelolaan identitas dan akses, pencatatan aktivitas, pengelolaan kerentanan, backup, keamanan infrastruktur, dan prosedur penanganan insiden.
Membantu tim menyusun dokumen, menyiapkan bukti implementasi, menjalankan evaluasi internal, serta menindaklanjuti temuan sesuai ruang lingkup yang disepakati.
Diskusikan kebutuhan audit, kondisi sistem, serta target kepatuhan perusahaan bersama tim DevSoftware untuk menentukan ruang lingkup pendampingan yang sesuai.
Layanan konsultasi untuk membantu perusahaan memahami persyaratan ISO/IEC 27001:2022 dan mengevaluasi kesiapan sistem manajemen keamanan informasi. Evaluasi meliputi konteks organisasi, penilaian risiko, kebijakan keamanan, kontrol operasional, dokumentasi, dan audit internal.
- Gap assessment terhadap persyaratan yang relevan
- Pemetaan risiko dan rencana penanganan
- Review dokumentasi ISMS
- Persiapan bukti implementasi
- Pendampingan tindak lanjut hasil evaluasi
Total biaya ISO 27001 untuk startup/small (1-25 karyawan) berkisar Rp 150-250 juta. Untuk menengah (25-150 karyawan) mencapai Rp 300-500 juta. Dari total biaya, 40-50% dialokasikan untuk persiapan (gap analysis, penyusunan dokumen, pelatihan) .
Evaluasi proses pengolahan data pribadi untuk membantu perusahaan memahami kesesuaian praktik pengelolaan data terhadap ketentuan perlindungan data pribadi yang berlaku, termasuk PP 33/2026.
- Pemetaan alur data pribadi
- Peninjauan kebijakan privasi
- Evaluasi pengendalian akses
- Review prosedur insiden
Layanan penyesuaian sistem dan infrastruktur berdasarkan hasil penilaian risiko, persyaratan keamanan, serta karakteristik operasional perusahaan.
- Review konfigurasi dan kontrol akses
- Evaluasi keamanan infrastruktur
- Pengelolaan patch dan kerentanan
- Rekomendasi logging dan monitoring
Pendampingan bagi perusahaan yang ingin meningkatkan kesiapan keamanan software melalui evaluasi arsitektur, proses pengembangan, pengujian, dan dokumentasi.
- Review secure software development
- Evaluasi akses dan kredensial
- Pemeriksaan dokumentasi teknis
- Rekomendasi pengujian keamanan
Evaluasi pengelolaan keamanan informasi pada lingkungan enterprise dengan memperhatikan infrastruktur, aplikasi, akses pengguna, alur data, dan keterlibatan pihak ketiga.
- Pemetaan aset informasi
- Review kontrol lintas sistem
- Evaluasi tata kelola
- Penilaian bukti implementasi
Pendampingan dilaksanakan melalui tahapan yang dapat disesuaikan dengan skala organisasi, kondisi sistem, target kepatuhan, dan ruang lingkup pekerjaan.
Tim memahami kebutuhan bisnis, target kepatuhan, sistem yang digunakan, serta kendala yang dihadapi.
Evaluasi awal terhadap kebijakan, aset informasi, infrastruktur, proses pengolahan data, dan kontrol keamanan.
Membandingkan kondisi aktual dengan persyaratan standar atau regulasi yang telah disepakati.
Menyusun rekomendasi teknis, dokumentasi, tanggung jawab, prioritas, dan rencana tindak lanjut.
Mendukung tim perusahaan dalam menjalankan perbaikan termasuk pembaruan dokumentasi dan penerapan kontrol.
Pemeriksaan ulang tindakan perbaikan dan membantu mengorganisasi bukti untuk evaluasi eksternal.
Sertifikasi kepatuhan keamanan IT merupakan proses penilaian kesesuaian suatu organisasi atau sistem terhadap persyaratan standar maupun skema sertifikasi tertentu. Dalam konteks keamanan informasi, salah satu standar yang banyak digunakan adalah ISO/IEC 27001:2022, yang menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan sistem manajemen keamanan informasi atau Information Security Management System (ISMS).
ISO/IEC 27001 menggunakan pendekatan manajemen risiko untuk membantu organisasi mengelola kerahasiaan, integritas, dan ketersediaan informasi. Penerapannya melibatkan manusia, kebijakan, proses, dan teknologi, sehingga keamanan informasi tidak hanya bergantung pada perangkat teknis.
Organisasi dapat menerapkan sistem manajemen keamanan informasi untuk kebutuhan internal tanpa harus mengambil sertifikasi. Jika perusahaan ingin memperoleh sertifikat, penilaian sertifikasi dilakukan melalui lembaga sertifikasi yang sesuai dan independen. Pendampingan konsultasi membantu perusahaan mempersiapkan proses tersebut, tetapi tidak menggantikan penilaian independen.
Persiapan audit ISO 27001 membantu organisasi memahami kesesuaian antara sistem manajemen yang berjalan dan persyaratan standar. Kegiatan ini dapat mencakup identifikasi aset informasi, penilaian risiko, pemilihan kontrol, penyusunan kebijakan, dan pengelolaan bukti implementasi.
Studi terhadap instansi pemerintah menunjukkan disparitas antara kesiapan teknis dan administratif. Skor area teknologi dan keamanan informasi mencapai 91,9%, namun area kerangka kerja keamanan informasi masih tertahan di Level II karena belum terpenuhinya persyaratan dasar pada evaluasi tahap awal.
Melalui jasa konsultan persiapan audit ISO 27001, organisasi dapat menyusun daftar kesenjangan, menetapkan tanggung jawab, dan mengembangkan rencana tindakan perbaikan berdasarkan prioritas risiko serta kebutuhan operasional.
Perlindungan data pribadi merupakan bagian penting dalam pengelolaan keamanan informasi. Di Indonesia, Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi menjadi landasan hukum, dengan PP 33/2026 sebagai peraturan pelaksana yang mengoperasionalkan kewajiban pengendali dan prosesor data .
UU PDP mengatur sanksi administratif berupa denda hingga 2% dari total pendapatan tahunan. Sanksi pidana meliputi penjara hingga 5 tahun dan denda hingga Rp5 miliar untuk perorangan, serta denda hingga 10 kali lipat bagi korporasi .
Riset IEEE menunjukkan bahwa governance memiliki korelasi kuat dengan technical safeguards (Spearman r=0.706). Ini berarti struktur formal—dokumentasi kebijakan, penunjukan peran, pengawasan internal—berperan sebagai koordinator dalam kepatuhan operasional .
Nilai pasar keamanan siber Indonesia mencapai USD 1,35 miliar pada 2025. Solusi keamanan menyumbang 62,86% pendapatan (USD 0,85 miliar), sementara on-premises masih mendominasi 53,33% belanja karena Bank Indonesia, OJK, dan BSSN memprioritaskan data residency .
Indonesia membutuhkan 100.000 spesialis keamanan siber pada 2025, namun produksi tenaga ahli masih jauh tertinggal. Biaya entry-level IDR 120-180 juta per tahun membuat UMKM enggan merekrut analis in-house, sehingga permintaan MSSP dan automated SOC tools meningkat .
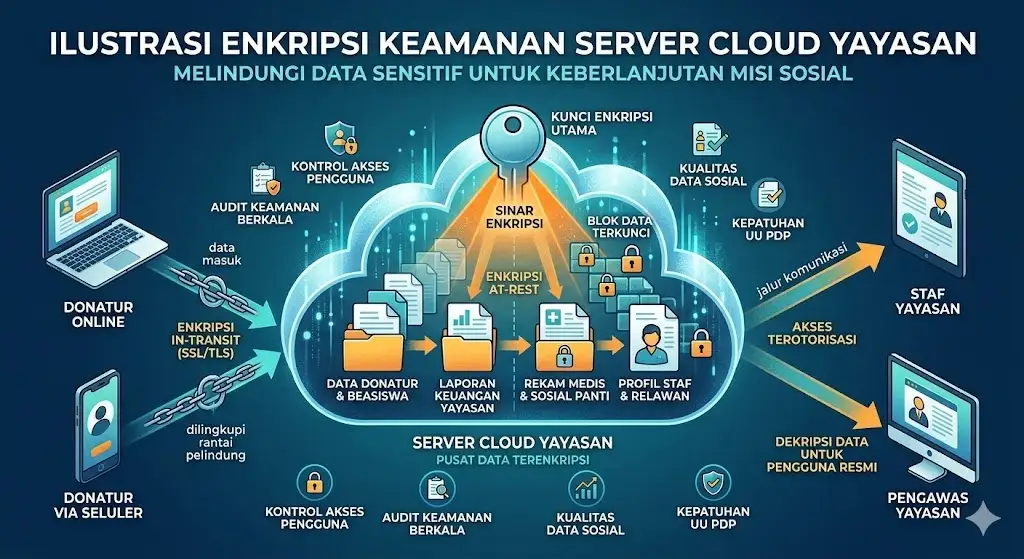
Enkripsi dan kontrol akses merupakan bagian dari penerapan standar keamanan siber yang perlu didokumentasikan sebagai bukti implementasi.
Kerangka kerja kepatuhan keamanan informasi menghubungkan persyaratan organisasi dengan implementasi kontrol dan evaluasi berkala.

Ransomware dan serangan siber menjadi bagian dari risiko yang perlu dikelola melalui prosedur penanganan insiden dan kontrol keamanan yang terdokumentasi.
Anomali trafik 2025: 5,5 miliar (BSSN)
Anomali trafik Jan-Apr 2026: 1,5 miliar
Malware dalam anomali: 93,78%
Pasar keamanan siber 2025: USD 1,35 miliar; proyeksi 2031 USD 4,06 miliar (CAGR 20,12%)
Kebutuhan tenaga ahli: 100.000 spesialis (2025)
Sanksi UU PDP: Denda hingga 2% pendapatan tahunan; pidana hingga 5 tahun; denda korporasi hingga 10x lipat
Biaya ISO 27001 (startup/small): Rp 150-250 juta
Sumber: BSSN, UU No. 27 Tahun 2022, PP 33/2026, Mordor Intelligence, IEEE, ITS, riset akademik terkait.
Jawaban atas pertanyaan umum seputar layanan sertifikasi kepatuhan keamanan IT, persiapan audit, dan pendampingan teknis.
Mulai dari persiapan audit ISO 27001 hingga evaluasi kepatuhan regulasi PDP, setiap organisasi membutuhkan pendekatan yang sesuai dengan kondisi sistem dan proses bisnisnya.
Kelola persiapan audit, penyesuaian kontrol, dan dokumentasi keamanan informasi melalui proses yang terstruktur. Konsultasikan kebutuhan perusahaan bersama DevSoftware untuk menentukan ruang lingkup pendampingan yang sesuai.
Sampaikan kebutuhan, sistem yang digunakan, dan target kepatuhan perusahaan untuk memulai diskusi awal.