CYBER INCIDENT RESPONSE & DIGITAL RECOVERY
Jasa Penanganan Insiden Keamanan Siber untuk Melindungi Operasional Perusahaan
Investigasi, pembatasan akses ilegal, pembersihan malware, dan pemulihan sistem pasca insiden keamanan siber — untuk perusahaan skala kecil, menengah, dan enterprise di Indonesia.
BSSN mencatat 5,5 miliar serangan siber sepanjang 2025, naik 714% dari rata-rata tahunan 2020–2024. Satu detik rata-rata terdapat 182 anomali trafik. Dari anomali tersebut, 93,78% berkaitan dengan malware yang berpotensi berkembang menjadi ransomware. Rata-rata kerugian satu insiden kebocoran data di ASEAN mencapai USD 4,12 juta menurut IBM Cost of a Data Breach 2026.
Respons terstruktur, investigasi terarah, dan pemulihan sistem untuk menjaga keberlangsungan bisnis.
Ilustrasi alur penanganan insiden keamanan siber yang mengintegrasikan identifikasi ancaman, pembatasan akses ilegal, investigasi teknis, dan pemulihan infrastruktur perusahaan.

Implementasi keamanan siber pada infrastruktur website dan server perusahaan untuk mencegah serta menangani insiden keamanan digital.
Dukungan Teknis untuk Kebutuhan Keamanan Sistem Perusahaan
Penanganan insiden membutuhkan koordinasi, dokumentasi, dan pendekatan teknis yang sesuai dengan kondisi setiap organisasi. DevSoftware mengedepankan proses kerja yang transparan, komunikasi yang terarah, serta dokumentasi penanganan yang dapat ditinjau oleh tim perusahaan.
Technical Expertise
Investigasi insiden, keamanan aplikasi, administrasi server, dan pemulihan sistem.
Structured Handling
Proses bertahap: identifikasi, pembatasan, investigasi, pemulihan, evaluasi.
Confidentiality Focus
Kerahasiaan informasi, pembatasan akses, dan pengelolaan bukti digital.
Technical Documentation
Dokumentasi investigasi, tindakan penanganan, dan rekomendasi perbaikan.
UNDERSTANDING CYBER INCIDENTS
Ketika Insiden Keamanan Mengganggu Aktivitas dan Kepercayaan Bisnis
BSSN 2024 mencatat lima jenis insiden terbanyak di Indonesia: Data Breach, Illegal Access, Web Defacement, Ransomware, dan DDoS. Setiap jenis memiliki karakteristik penanganan, kebutuhan bukti, dan implikasi regulasi yang berbeda.
Ketika insiden tidak ditangani dengan pendekatan terstruktur, perusahaan menghadapi gangguan operasional dan kesulitan mengidentifikasi penyebab. Dalam kondisi darurat, tim internal harus menangani beberapa kebutuhan sekaligus: membatasi akses mencurigakan, menjaga layanan penting berjalan, mengumpulkan bukti digital, dan berkoordinasi internal.
Tanpa prosedur yang jelas, tindakan pemulihan yang terburu-buru dapat menghilangkan informasi penting untuk investigasi. Mengembalikan sistem ke kondisi operasional tidak selalu berarti seluruh risiko telah diatasi. Akses ilegal yang masih aktif atau kerentanan yang belum ditutup dapat membuka peluang insiden berulang.
01
Gangguan Operasional Sistem
Server, aplikasi internal, atau layanan digital mengalami gangguan sehingga aktivitas bisnis terhambat.
Solusi: Penilaian dampak, prioritas pemulihan, dan langkah pemulihan sesuai kebutuhan operasional.
02
Akses Ilegal pada Infrastruktur
Indikasi penggunaan akun atau akses sistem yang tidak dikenali dan memerlukan pemeriksaan lanjutan.
Solusi: Pembatasan akses, peninjauan akun, dan penutupan jalur akses ilegal berdasarkan hasil pemeriksaan.
03
Malware dan Aktivitas Mencurigakan
Aktivitas tidak biasa pada server atau aplikasi dapat mengindikasikan malware atau gangguan keamanan lainnya.
Solusi: Investigasi teknis, identifikasi komponen terdampak, pembersihan, dan pemeriksaan pascapenanganan.
Sumber data: BSSN, Lanskap Keamanan Siber Indonesia 2024. Lima kategori insiden terbanyak berdasarkan asistensi tanggap insiden.
Ilustrasi dampak insiden keamanan siber pada website manufaktur B2B dan sistem produksi perusahaan.
OUR INCIDENT RESPONSE APPROACH
Penanganan Insiden yang Terarah dari Investigasi hingga Pemulihan Sistem
DevSoftware menyediakan pendekatan penanganan insiden yang disesuaikan dengan kondisi infrastruktur dan tingkat prioritas perusahaan. Tim teknis melakukan identifikasi awal untuk memahami gejala insiden, ruang lingkup sistem terdampak, serta kebutuhan penanganan paling mendesak.
Untuk perusahaan yang mengalami gangguan setelah peretasan, layanan pemulihan sistem pasca diretas dapat mencakup pemeriksaan kondisi server, peninjauan cadangan data, pemulihan layanan, pengujian fungsi, dan validasi konfigurasi keamanan.
Selain pemulihan, layanan investigasi dan perbaikan keamanan membantu perusahaan memahami bagaimana insiden terjadi dan tindakan apa yang diperlukan untuk mengurangi risiko kejadian berulang.
Identify
Identifikasi indikasi dan ruang lingkup insiden.
Contain
Pembatasan dampak serta akses yang tidak sah.
Investigate
Pemeriksaan log, aplikasi, server, dan bukti digital.
Recover
Pemulihan sistem dan validasi layanan.
Improve
Evaluasi dan rekomendasi penguatan keamanan.
Tahapan penanganan insiden keamanan siber DevSoftware, dari identifikasi awal hingga evaluasi keamanan pascapemulihan. Mengacu pada kerangka NIST SP 800-61r3.
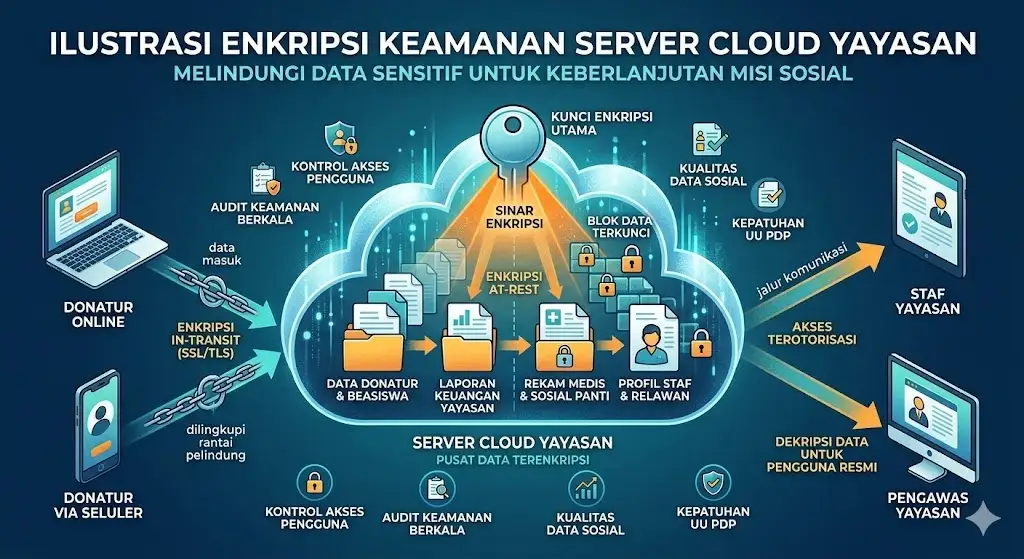
Implementasi enkripsi dan proteksi server cloud sebagai bagian dari penguatan keamanan pasca penanganan insiden.
Sistem Perusahaan Mengalami Insiden Keamanan?
Jangan mengambil keputusan teknis tanpa memahami kondisi sistem yang terdampak. Diskusikan indikasi insiden, kebutuhan investigasi, dan opsi pemulihan bersama tim DevSoftware.
Sampaikan informasi awal mengenai sistem terdampak dan kebutuhan penanganan agar tim dapat membantu menentukan langkah berikutnya.
SERVICE CAPABILITIES
Layanan Penanganan Insiden untuk Berbagai Kebutuhan Infrastruktur Digital
Setiap insiden memiliki karakteristik yang berbeda. DevSoftware menyediakan layanan teknis yang dapat disesuaikan dengan lingkungan aplikasi, server, jaringan, dan kebutuhan pemulihan perusahaan.
01 — RECOVERY
Jasa Pemulihan Sistem Pasca Diretas
- Pemeriksaan kondisi sistem dan komponen terdampak.
- Peninjauan integritas file dan konfigurasi.
- Pemulihan sistem berdasarkan cadangan data yang tersedia.
- Pengujian fungsi dan validasi layanan.
Benefit: Membantu perusahaan mengembalikan fungsi sistem secara terencana dan meminimalkan gangguan operasional.
02 — INVESTIGATION
Vendor Investigasi Peretasan Aplikasi
- Pemeriksaan log aplikasi dan server.
- Analisis aktivitas akun dan permintaan mencurigakan.
- Pemeriksaan indikasi eksploitasi pada aplikasi.
- Penyusunan temuan dan dokumentasi investigasi.
Benefit: Membantu tim memahami indikasi penyebab, ruang lingkup dampak, dan rekomendasi teknis.
03 — MALWARE
Jasa Pembersihan Malware di Server Bisnis
- Pemeriksaan indikasi malware.
- Identifikasi komponen dan file terdampak.
- Pembersihan dan pemulihan komponen terinfeksi.
- Pemeriksaan ulang dan rekomendasi perlindungan.
Benefit: Mengurangi risiko aktivitas berbahaya berlanjut dan meningkatkan keandalan server.
04 — ACCESS CONTROL
Penutupan Akses Ilegal Sistem Perusahaan
- Pemeriksaan akun dan hak akses.
- Peninjauan sesi serta kredensial berisiko.
- Penutupan akses tidak sah berdasarkan otorisasi.
- Peninjauan konfigurasi autentikasi dan kontrol akses.
Benefit: Membatasi akses tidak diinginkan dan memperkuat pengelolaan hak akses.
05 — EMERGENCY
Konsultan Penanganan Darurat Siber
- Penilaian awal kondisi insiden.
- Penyusunan prioritas tindakan teknis.
- Koordinasi dengan tim IT perusahaan.
- Rekomendasi respons, pemulihan, dan dokumentasi.
Benefit: Memberikan arah penanganan yang lebih terstruktur dalam kondisi darurat keamanan digital.
PROVEN PROCESS & TRANSPARENT REPORTING
Dokumentasi dan Hasil Kerja yang Dapat Dievaluasi
Dalam penanganan insiden keamanan siber, keberhasilan pekerjaan dilihat dari ruang lingkup yang telah disepakati, tindakan teknis yang dilaksanakan, dan hasil pemeriksaan setelah penanganan.
STUDI KASUS 01
Pemulihan Aplikasi Perusahaan
Kondisi: Aplikasi internal mengalami gangguan dan indikasi perubahan konfigurasi tidak dikenali.
Pendekatan: Pemeriksaan aplikasi, peninjauan log, identifikasi perubahan, dan rencana pemulihan.
Hasil: Status pemulihan layanan, komponen diperbaiki, hasil pengujian, dan rekomendasi keamanan.
STUDI KASUS 02
Investigasi Aktivitas Mencurigakan pada Server
Kondisi: Tim IT menemukan aktivitas tidak biasa pada infrastruktur server.
Pendekatan: Peninjauan log, pemeriksaan akun dan aktivitas relevan, analisis indikasi gangguan.
Hasil: Temuan investigasi, ruang lingkup terdampak, tindakan penanganan, rekomendasi mitigasi.
STUDI KASUS 03
Pembersihan Malware dan Evaluasi Keamanan
Kondisi: Server bisnis menunjukkan indikasi aktivitas malware yang butuh pemeriksaan.
Pendekatan: Identifikasi komponen terdampak, pembersihan, pemeriksaan ulang, validasi layanan.
Hasil: Komponen ditangani, hasil pemeriksaan setelah pembersihan, langkah pencegahan.
Pendampingan teknis dan konsultasi IT untuk mitra perusahaan dan yayasan dalam menjaga keandalan serta keamanan sistem informasi.
Contoh format dokumentasi penanganan insiden yang menjelaskan kondisi awal, langkah investigasi, proses pemulihan, dan rekomendasi keamanan.
OUR WORKFLOW
Bagaimana Proses Penanganan Insiden Keamanan Siber Dilakukan?
Proses penanganan dirancang agar perusahaan memahami setiap tahapan pekerjaan, mulai dari penyampaian laporan awal hingga evaluasi setelah sistem kembali beroperasi.
Konsultasi dan Pelaporan Awal
Perusahaan menyampaikan indikasi insiden, jenis sistem yang terdampak, gejala gangguan, serta kebutuhan penanganan. Tim DevSoftware melakukan komunikasi awal untuk memahami situasi.
Output: Ringkasan informasi awal dan kebutuhan pemeriksaan.
Identifikasi dan Penilaian Insiden
Tim teknis melakukan penilaian sesuai ruang lingkup yang disetujui untuk mengidentifikasi indikasi gangguan, aset terdampak, serta tingkat prioritas penanganan.
Output: Penilaian awal, ruang lingkup pekerjaan, dan rencana tindakan.
Pembatasan Dampak
Tindakan pembatasan dilakukan untuk mengurangi risiko gangguan berlanjut, dengan mempertimbangkan kebutuhan operasional, bukti digital, dan persetujuan pihak berwenang di perusahaan.
Output: Catatan tindakan pembatasan dan status sistem terdampak.
Investigasi dan Analisis Teknis
Pemeriksaan dilakukan terhadap log, konfigurasi, aktivitas aplikasi, akun, atau komponen infrastruktur yang relevan untuk mengidentifikasi indikasi penyebab.
Output: Temuan teknis dan dokumentasi investigasi.
Pemulihan dan Validasi
Tim melakukan tindakan pemulihan berdasarkan kondisi sistem, ketersediaan cadangan data, dan ruang lingkup yang disepakati. Fungsi sistem diuji setelahnya.
Output: Status pemulihan dan hasil validasi teknis.
Laporan dan Rekomendasi
Setelah pekerjaan selesai, perusahaan memperoleh ringkasan tindakan, hasil pemeriksaan, keterbatasan yang ditemukan, dan rekomendasi penguatan keamanan.
Output: Laporan penanganan insiden dan rekomendasi tindak lanjut.
Alur kerja penanganan insiden keamanan siber yang menjelaskan koordinasi perusahaan dengan tim teknis dari konsultasi awal hingga laporan pascainsiden.
Ketahui Langkah yang Tepat untuk Kondisi Sistem Anda
Setiap insiden membutuhkan penanganan yang berbeda. Diskusikan kondisi infrastruktur dan kebutuhan investigasi perusahaan untuk menentukan cakupan layanan yang sesuai.
RESPONSE APPROACH
Memahami Perbedaan Pendekatan Penanganan Insiden
Penanganan insiden dapat dilakukan dengan berbagai pendekatan, bergantung pada kesiapan tim, kompleksitas sistem, dan ketersediaan sumber daya.
| Aspek | Tanpa Prosedur Terstruktur | Pendekatan Terstruktur |
|---|---|---|
| Identifikasi | Berdasarkan gejala yang terlihat | Pemeriksaan indikasi dan ruang lingkup |
| Prioritas | Cenderung berdasarkan urgensi sesaat | Berdasarkan dampak dan kebutuhan bisnis |
| Investigasi | Pemeriksaan tidak selalu terdokumentasi | Temuan dicatat sesuai ruang lingkup |
| Pembatasan akses | Dapat dilakukan tanpa penilaian menyeluruh | Mempertimbangkan otorisasi dan dampak |
| Pemulihan | Fokus mengembalikan fungsi secepatnya | Memperhatikan integritas dan validasi |
| Dokumentasi | Informasi tersebar di berbagai pihak | Catatan tindakan dan hasil terpusat |
| Evaluasi | Tidak selalu dilakukan | Rekomendasi pascainsiden disusun |
Melalui Jasa Penanganan Insiden Keamanan Siber, perusahaan dapat memperoleh dukungan teknis yang lebih sistematis, dokumentasi yang lebih jelas, dan dasar yang lebih terarah untuk memperbaiki keamanan infrastruktur digital.
CYBERSECURITY INSIGHTS
Mengenal Penanganan Insiden Keamanan Siber dan Pentingnya Pemulihan Sistem Perusahaan
Apa Itu Penanganan Insiden Keamanan Siber?
Penanganan insiden keamanan siber atau cyber incident response adalah serangkaian proses untuk mempersiapkan, mengidentifikasi, membatasi, menyelidiki, dan memulihkan sistem setelah terjadi atau terindikasi adanya gangguan keamanan digital. Insiden dapat melibatkan akses tidak sah, malware, penyalahgunaan akun, kebocoran data, gangguan aplikasi, maupun perubahan konfigurasi yang tidak diotorisasi.
Penanganan insiden tidak hanya berfokus pada pengembalian sistem ke kondisi operasional. Proses ini juga mencakup pengumpulan informasi, penilaian dampak, dokumentasi tindakan, serta rekomendasi untuk mengurangi risiko kejadian serupa.
Mengapa Perusahaan Membutuhkan Incident Response?
Ketergantungan perusahaan terhadap aplikasi, server, basis data, dan jaringan membuat gangguan keamanan berpotensi memengaruhi berbagai proses bisnis. Insiden pada satu komponen dapat berdampak pada layanan lain yang saling terhubung.
Kesiapan penanganan juga membantu perusahaan mengurangi ketidakpastian ketika menghadapi gangguan. Dengan prosedur yang telah ditentukan, tim dapat mengetahui siapa yang bertanggung jawab, informasi apa yang perlu dikumpulkan, bagaimana menentukan prioritas, dan kapan dukungan teknis tambahan dibutuhkan.
Apa Peran Investigasi dalam Penanganan Insiden?
Investigasi keamanan siber bertujuan untuk memeriksa informasi teknis yang tersedia dan menyusun gambaran mengenai aktivitas yang berkaitan dengan insiden. Pemeriksaan dapat mencakup log aplikasi, log autentikasi, konfigurasi server, aktivitas akun, dan bukti digital lain yang relevan.
Melalui layanan Vendor investigasi peretasan aplikasi, perusahaan dapat memperoleh dukungan untuk memahami indikasi masuknya ancaman, komponen yang terdampak, dan kemungkinan jalur akses yang perlu diperiksa. Temuan investigasi perlu dibedakan antara fakta yang terverifikasi, indikasi, dan hipotesis yang masih membutuhkan pengujian.
Pentingnya Pemulihan Sistem Pasca Diretas
Pemulihan sistem merupakan proses untuk mengembalikan layanan dan data ke kondisi yang dapat digunakan secara aman berdasarkan hasil pemeriksaan. Layanan pemulihan sistem pasca diretas dapat mencakup pemeriksaan integritas data, peninjauan konfigurasi, pemulihan dari cadangan yang tersedia, pengujian fungsi, dan evaluasi keamanan sebelum sistem digunakan kembali.
Perusahaan perlu memastikan bahwa proses pemulihan tidak sekadar mengembalikan fungsi layanan, tetapi juga mempertimbangkan akses yang masih berisiko, komponen yang belum diperiksa, serta kebutuhan pemantauan lanjutan.
Pembersihan Malware dan Pencegahan Insiden Berulang
Malware dapat memengaruhi file, aplikasi, konfigurasi, dan aktivitas server. Penanganannya memerlukan identifikasi komponen terdampak, pemeriksaan sumber aktivitas, pembersihan berdasarkan temuan, serta pengujian setelah tindakan dilakukan.
Jasa pembersihan malware di server bisnis sebaiknya menjadi bagian dari proses penanganan yang lebih luas, bukan tindakan yang berdiri sendiri. Perusahaan juga perlu meninjau kontrol akses, pembaruan perangkat lunak, konfigurasi keamanan, pencadangan, serta mekanisme pemantauan untuk meningkatkan kesiapan menghadapi ancaman berikutnya.
Referensi Data Pendukung
- BSSN, Lanskap Keamanan Siber Indonesia 2024 — data trafik anomali dan kategori insiden.
- BSSN, laporan tahunan 2025 — 5,5 miliar serangan siber tercatat, naik 714% dari rata-rata 2020–2024.
- IBM Cost of a Data Breach Report 2026 — rata-rata biaya kebocoran data ASEAN USD 4,12 juta.
- NIST SP 800-61r3 — kerangka penanganan insiden.
- UU PDP No. 27 Tahun 2022, Pasal 46 — kewajiban notifikasi pelanggaran data 3×24 jam.
Setiap angka statistik yang ditambahkan harus mencantumkan sumber, tahun laporan, cakupan sampel, dan konteks pengukuran.
COMMON QUESTIONS
Pertanyaan Seputar Jasa Penanganan Insiden Keamanan Siber
INCIDENT RESPONSE CONSULTATION
Persiapkan Langkah Penanganan Sebelum Dampak Insiden Meluas
Ketika muncul indikasi gangguan keamanan, pemahaman awal mengenai kondisi sistem dapat membantu perusahaan menentukan tindakan yang tepat. Manfaatkan sesi konsultasi awal untuk membahas indikasi insiden, kebutuhan investigasi, serta pilihan pemulihan yang relevan.
Diskusi awal mengenai kondisi insiden.
Identifikasi kebutuhan pemeriksaan teknis.
Pembahasan prioritas penanganan.
Rekomendasi awal berdasarkan informasi tersedia.
Penjelasan cakupan dan tahapan layanan.
Hubungi tim DevSoftware untuk mendiskusikan kebutuhan penanganan insiden dan ketersediaan jadwal konsultasi.
SECURE YOUR BUSINESS OPERATIONS
Butuh Bantuan Menangani Insiden Keamanan Siber?
Dapatkan dukungan teknis untuk memahami kondisi sistem, melakukan investigasi, menangani gangguan, dan menyusun langkah pemulihan sesuai kebutuhan perusahaan.
Diskusikan kebutuhan penanganan insiden, ruang lingkup pekerjaan, dan langkah teknis yang sesuai dengan infrastruktur perusahaan Anda.