DevSoftware — Enterprise Data Security
Jasa Implementasi Enkripsi Data untuk Keamanan Bisnis EnterpriseDatabase pelanggan, kredensial API, dan informasi transaksi perlu dilindungi pada dua titik sekaligus: saat tersimpan, dan saat bergerak antar sistem.
DevSoftware menerapkan enkripsi database skala enterprise dengan pendekatan yang mengikuti standar NIST dan OWASP — bukan konfigurasi default yang diaktifkan tanpa analisis.
Konteks Industri
IBM 2025 Cost of a Data Breach Report: rata-rata biaya kebocoran data global USD 4,44 juta, naik ke USD 4,99 juta pada laporan 2026. Hanya 37% organisasi yang mengalami breach melaporkan mengenkripsi data sensitif baik at rest maupun in transit.
Enkripsi bukan kontrol tunggal. Ia bekerja sebagai lapisan yang tetap melindungi ketika kontrol akses gagal.
Sampaikan arsitektur sistem Anda. Tim DevSoftware akan memetakan titik paparan data.
Arsitektur Enkripsi
Enkripsi data at rest melindungi isi database jika media penyimpanan diakses tanpa izin. Enkripsi data in transit melindungi payload API dari intersepsi di jaringan.
Lingkup
Enkripsi database, API, manajemen kunci
Standar Acuan
NIST FIPS 197 · SP 800-57 · OWASP
Pendekatan
Analisis per sistem, bukan template
Konsultasi
Bersama engineer, bukan sales
Area opsional: logo klien, mitra teknologi, sertifikasi — hanya jika aset dan izin tersedia.
Apa yang Sebenarnya Terjadi pada Data Perusahaan
Verizon 2026 Data Breach Investigations Report menganalisis 31.000 insiden dan 22.000 breach terkonfirmasi dari 145 negara. Temuan strukturalnya: untuk pertama kali dalam 19 tahun, eksploitasi kerentanan perangkat lunak melampaui pencurian kredensial sebagai jalur masuk utama — sekitar 31% kasus. Ransomware muncul di sekitar 48% breach.
Yang memperburuk: median waktu remediasi untuk kerentanan yang sudah diketahui aktif dieksploitasi mencapai 43 hari. Hanya 26% item dalam katalog CISA Known Exploited Vulnerabilities yang diremediasi penuh sepanjang 2025. Artinya, celah yang sudah dipublikasikan tetap terbuka selama berminggu-minggu.
Di Indonesia, BSSN mencatat 5,2 miliar anomali trafik hingga akhir 2025, dengan sektor keuangan sebagai yang paling rentan. Komdigi menerima 342 aduan terkait perlindungan data pribadi sepanjang 2025, dan 41% di antaranya merupakan aduan pelanggaran PDP. Insiden seperti JNE (81 juta baris data) dan Ninja Xpress (10.000 data konsumen) menunjukkan pola yang berulang: data diambil, lalu diperjualbelikan dalam jumlah besar.
Password dan kontrol akses berbasis peran melindungi pada level aplikasi. Namun keduanya gagal ketika kredensial bocor, ketika aplikasi memiliki kerentanan yang memungkinkan query langsung ke database, atau ketika pihak ketiga yang memiliki akses ke sistem dikompromikan. Enkripsi tidak mencegah ketiga hal tersebut terjadi. Ia memastikan data yang terekspos tetap tidak dapat dibaca tanpa kunci.

Enkripsi yang Mengikuti Arsitektur Sistem
DevSoftware tidak memulai dari "pilih algoritma." Kami memulai dari pemetaan: field mana di database yang berisi PII atau data finansial, endpoint API mana yang mengirim payload sensitif, dan bagaimana kunci akan dibuat, disimpan, dirotasi, serta diaudit. Dari peta itu, baru ditentukan titik enkripsi.
Untuk enkripsi simetris, AES-256 sesuai NIST FIPS 197 digunakan pada skenario yang membutuhkan throughput tinggi. Namun AES-256 hanya sekuat mode operasinya. OWASP merekomendasikan mode authenticated seperti GCM atau CCM sebagai preferensi pertama. ECB tidak direkomendasikan di luar kondisi sangat spesifik.
Untuk data in transit, TLS 1.2+ dengan cipher suite yang tepat melindungi payload API. Autentikasi mutual (mTLS) menambahkan verifikasi identitas di kedua sisi. Yang sering terlewat: enkripsi TLS melindungi data saat di jaringan, tetapi data yang diterima server tetap plaintext di memori. Jika memori server dikompromikan, TLS tidak membantu.
Data at Rest
Enkripsi pada level kolom, tablespace, atau disk
Pemilihan level bergantung pada granularitas akses yang dibutuhkan aplikasi dan kebutuhan index.
Data in Transit
TLS 1.2+ dengan mTLS opsional
Cipher suite yang sesuai, verifikasi dua arah, dan API gateway untuk rate limiting serta logging.
Key Management
Kunci tidak pernah bersama data
Siklus hidup kunci — generasi, distribusi, rotasi, penghapusan — terdokumentasi dan dapat diaudit.
Tiga Lapisan Perlindungan
Enkripsi di satu lapisan tidak menggantikan lapisan lain. Ketiganya bekerja bersama.
Mulai dari Peta Data, Bukan dari Algoritma
Sampaikan jenis data yang dilindungi, sistem yang digunakan, dan jalur data yang berjalan. Diskusi teknis akan mengikuti.
Cakupan Implementasi
Enkripsi Database
Enkripsi pada level kolom untuk data sensitif, atau tablespace untuk cakupan yang lebih luas. Pemilihan bergantung pada pola akses aplikasi dan kebutuhan index.
→ Data tetap ciphertext jika dump database bocor.
Implementasi AES-256
AES-256 sesuai NIST FIPS 197, dengan mode authenticated (GCM/CCM) sebagai preferensi. IV dan nonce digenerate menggunakan CSPRNG, bukan PRNG.
→ Confidentiality dan integrity terjamin dalam satu mode.
Enkripsi Komunikasi API
TLS 1.2+ dengan cipher suite yang sesuai, mTLS untuk verifikasi dua arah. Autentikasi token dikonfigurasi dengan expiry dan scope yang terbatas.
→ Payload tidak dapat dibaca di jaringan.
Manajemen Kunci Terpusat
Kunci disimpan di HSM atau key vault terisolasi, tidak pernah bersama data. Rotasi dijadwalkan. Akses dicatat. Pemisahan tugas diterapkan.
→ Siklus hidup kunci dapat diaudit.
Penilaian Paparan Data
Pemetaan alur data, identifikasi field sensitif, dan evaluasi konfigurasi enkripsi yang sudah ada. Output berupa daftar prioritas, bukan skor generik.
→ Prioritas implementasi berdasarkan risiko aktual.
Integrasi Sistem Eksisting
Enkripsi diterapkan pada sistem berjalan melalui fase: evaluasi kompatibilitas, pengujian di staging, migrasi bertahap. Downtime diminimalkan, bukan dihindari dengan klaim.
→ Implementasi tanpa menghentikan operasional.
Cara Kerja DevSoftware
Fase 01
Pemetaan
Kami melihat sistem yang berjalan: skema database, endpoint API, dan alur data antar layanan. Output: daftar field sensitif dan titik paparan.
Fase 02
Perancangan
Menentukan level enkripsi (kolom, tablespace, atau disk), mode operasi (GCM/CCM), dan mekanisme manajemen kunci. Keputusan didokumentasikan beserta alasannya.
Fase 03
Implementasi
Enkripsi diterapkan di staging terlebih dahulu. Pengujian mencakup fungsi, integritas data, dampak performa, dan kompatibilitas dengan sistem downstream.
Fase 04
Dokumentasi
Prosedur operasional untuk rotasi kunci, penanganan insiden, dan audit diserahkan. Tujuannya agar tim internal dapat melanjutkan tanpa ketergantungan pada kami.

Urutan Kerja
Diskusi Awal
Jenis data, sistem, dan kendala operasional. Bukan sesi jualan.
Penilaian Teknis
Pemetaan paparan data dan evaluasi konfigurasi yang ada.
Rancangan
Level enkripsi, mode operasi, skema manajemen kunci.
Implementasi
Staging, pengujian, migrasi bertahap ke produksi.
Serah Terima
Dokumentasi, prosedur, dan pelatihan tim internal.
Enkripsi vs. Kontrol Akses: Bukan Kompetisi
Tabel ini membandingkan cakupan masing-masing kontrol. Enkripsi melengkapi kontrol akses, autentikasi, dan pemantauan — bukan menggantikannya.
| Skenario | Kontrol akses saja | Kontrol akses + enkripsi |
|---|---|---|
| Dump database bocor | Data terbaca jika akses file diperoleh. | Data ciphertext tanpa kunci. |
| Kredensial aplikasi bocor | Penyerang dapat query database sesuai hak akses. | Query mengembalikan ciphertext untuk field terenkripsi. |
| Intersepsi API | Payload terbaca jika tidak ada TLS. | Payload dienkripsi oleh TLS. |
| Insider threat | Tergantung pada pembatasan peran dan logging. | Akses ke kunci memerlukan otorisasi terpisah. |
Enkripsi tidak mencegah akses. Ia mengubah konsekuensi dari akses yang tidak sah.
Detail Teknis yang Sering Dilewatkan
AES-256 tidak otomatis berarti aman. Kekuatan 256-bit pada dasarnya cukup untuk menghadapi brute force dengan teknologi saat ini. Namun mode operasi menentukan apakah ciphertext juga memiliki jaminan integrity. ECB — mode yang sering muncul di tutorial — mengenkripsi setiap blok secara independen, sehingga pola plaintext masih terlihat di ciphertext. OWASP secara eksplisit menyatakan ECB tidak boleh digunakan di luar kondisi sangat spesifik. Preferensi pertama adalah GCM atau CCM, yang menyediakan authenticated encryption.
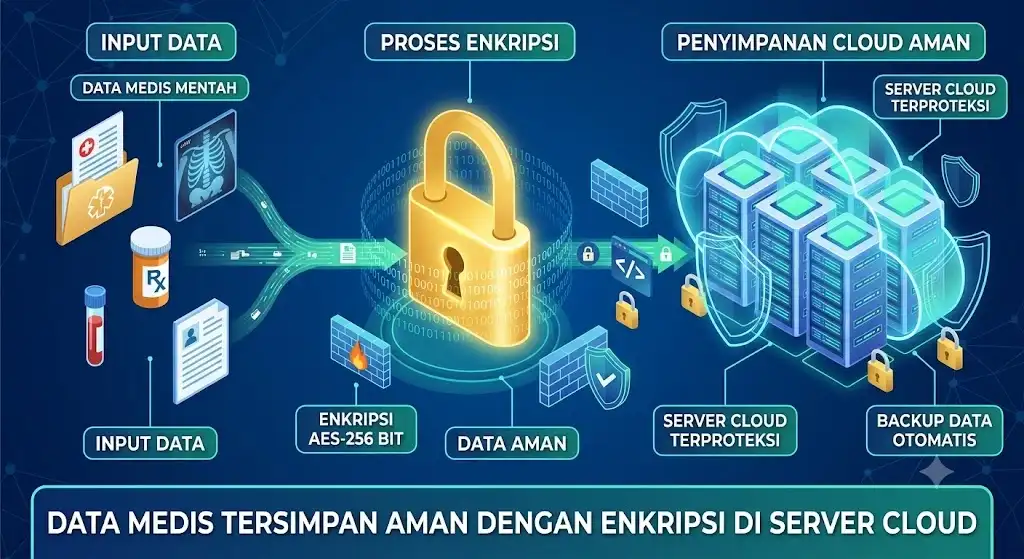
Manajemen kunci adalah titik lemah yang paling sering. IBM 2026 Cost of a Data Breach Report menemukan bahwa "mismanaged secrets and keys" menjadi salah satu faktor utama yang meningkatkan biaya breach. Dalam konteks Indonesia, temuan ini selaras dengan laporan bahwa hanya 37% organisasi yang mengalami breach melaporkan mengenkripsi data sensitif baik at rest maupun in transit.
NIST SP 800-57 Part 1 Revision 5 memberikan kerangka untuk manajemen kunci: bagaimana kunci digenerate, didistribusikan, disimpan, dirotasi, dan dihancurkan. OWASP Key Management Cheat Sheet menambahkan aturan praktis: kunci tidak boleh disimpan dalam bentuk plaintext; harus berada di key vault terisolasi (HSM atau layanan kriptografi terpisah); dan tidak boleh berada di mesin yang sama dengan data yang dienkripsinya.

Konteks regulasi Indonesia. UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur kewajiban pengendali data, termasuk notifikasi kegagalan perlindungan data kepada subjek data dan otoritas dalam 72 jam. Peraturan pelaksana (GR 33) menegaskan bahwa jam 72 jam dimulai setelah pengendali menyelesaikan penilaian yang wajar dan menyimpulkan bahwa kegagalan perlindungan data memang terjadi. Sanksi administratif mencakup denda hingga 2% dari pendapatan tahunan, dan sanksi tambahan bagi korporasi mencakup pembekuan usaha hingga pembubaran.
Apa yang tidak dijamin oleh enkripsi. Enkripsi tidak mencegah: akses sah yang disalahgunakan oleh insider; eksfiltrasi data melalui endpoint yang tidak dienkripsi; kebocoran melalui aplikasi yang menampilkan plaintext di UI; atau kesalahan konfigurasi yang membuat kunci dapat diakses. Enkripsi adalah satu lapisan dalam arsitektur keamanan.
Referensi
NIST FIPS 197 (AES)
NIST SP 800-57 Part 1 Rev. 5 (Key Management)
OWASP Cryptographic Storage Cheat Sheet
OWASP Key Management Cheat Sheet
IBM Cost of a Data Breach Report 2025 & 2026
Verizon 2026 DBIR
UU No. 27 Tahun 2022
Peraturan Pemerintah No. 33 Tahun 2025
Pertanyaan yang Sering Diajukan
Enkripsi Bukan Proyek Sekali Jalan
Rotasi kunci, patch, dan evaluasi konfigurasi perlu dijadwalkan. Mulai dari rancangan yang bisa dioperasikan jangka panjang.
Yang Didapat dari Sesi Awal
Sesi ini bukan presentasi produk. Output-nya adalah pemahaman bersama tentang di mana data Anda terekspos dan apa yang bisa dilakukan.
01
Peta alur data antar sistem
02
Identifikasi field yang perlu dilindungi
03
Diskusi level enkripsi yang sesuai
04
Rekomendasi prioritas awal
Layanan Terkait
Halaman layanan DevSoftware yang relevan dengan kebutuhan implementasi, integrasi, dan pemeliharaan sistem enterprise.
Optimasi
Jasa Optimasi Kecepatan Software & Database Enterprise
Peningkatan performa query, index, dan arsitektur database untuk sistem yang sudah berjalan.
Fixed Asset
Jasa Pembuatan Software Fixed Asset | Kelola Aset PSAK 16
Sistem pengelolaan aset tetap yang mengikuti standar akuntansi PSAK 16.
Supply Chain
Jasa Pembuatan Software Supply Chain & WMS Custom
Warehouse management dan rantai pasok yang disesuaikan dengan alur operasional perusahaan.
Budgeting
Jasa Pembuatan Software Budgeting Custom untuk Perusahaan
Perencanaan dan pengendalian anggaran yang disesuaikan dengan struktur organisasi.
Manufaktur
Jasa Pembuatan Software Manufaktur | ERP & Produksi Custom
ERP dan sistem produksi yang mengikuti alur manufaktur dan kebutuhan pelaporan internal.
Legacy
Jasa Modernisasi Sistem Legacy | Transformasi Software
Migrasi dan pembaruan sistem lama tanpa menghentikan operasional bisnis.
Data Anda Sudah Terekspos. Pertanyaannya: Seberapa Terlindungi?
Mulai dengan pemetaan. Tim DevSoftware akan membantu mengidentifikasi di mana data paling rentan dan apa langkah pertama yang masuk akal.
DEVSOFTWARE
Informasi perusahaan terverifikasi.
NAVIGASI
Company Profile
Layanan
Kontak
LAYANAN TERKAIT
Audit Keamanan Siber
Penetration Testing
Audit Kode Sumber
KOMUNIKASI
Kanal komunikasi resmi.