Jasa Hardening Server & Database untuk Infrastruktur Bisnis yang Lebih Aman
Perkuat perlindungan infrastruktur digital melalui konfigurasi pengamanan server bisnis, penguncian akses database enterprise, dan tuning keamanan cloud yang dirancang sesuai kebutuhan operasional perusahaan.
DevSoftware menyediakan layanan penguatan konfigurasi server dan database berbasis CIS Benchmarks, NIST CSF 2.0, dan OWASP Top 10 — kerangka kerja yang digunakan oleh organisasi pemerintah dan enterprise di Indonesia. Untuk kebutuhan peningkatan performa sistem, lihat juga Jasa Optimasi Kecepatan Software & Database Enterprise.
BSSN mencatat 5,5 miliar serangan siber di Indonesia sepanjang 2025 — naik 714% dibanding rata-rata tahunan 2020–2024 .

Ilustrasi arsitektur hardening server dan database yang menggambarkan perlindungan berlapis pada jaringan, sistem operasi, dan penyimpanan data perusahaan.
Dibangun untuk Kebutuhan Keamanan Infrastruktur Enterprise
Proses hardening mengacu pada CIS Benchmarks (Level 1 dan Level 2), NIST Cybersecurity Framework 2.0, dan OWASP Top 10 2025. Setiap rekomendasi konfigurasi memiliki referensi kontrol yang dapat diaudit.
Logo klien, sertifikasi, dan portofolio akan ditampilkan setelah memperoleh izin publikasi dan verifikasi.
Konfigurasi Server yang Lemah Berkaitan dengan Peningkatan Risiko Keamanan
BSSN mencatat 5,5 miliar serangan siber di Indonesia sepanjang 2025, meningkat 714% dibanding rata-rata tahunan 2020–2024. Pada periode 1 Januari–15 April 2026 saja, tercatat 1,52 miliar serangan .
Laporan AwanPintar.id semester I 2026 mencatat 257,97 juta serangan — setara 16 serangan per detik. Upaya merebut hak akses administrator melonjak dari 2,76% (semester I 2025) menjadi 43,65% .
Survei IOH memperkirakan rata-rata kerugian per kebocoran data di Indonesia mencapai Rp15 miliar. Untuk sektor teknologi, media, dan telekomunikasi, kerugian bisa mencapai Rp75 miliar; sektor finansial hingga Rp78 miliar .
Konfigurasi Server Tidak Konsisten
CIS Benchmarks untuk RHEL memuat sekitar 400 pemeriksaan konfigurasi individual. Hardening manual pada satu sistem Linux membutuhkan 5–14 jam kerja spesialis .
Akses Database Terlalu Luas
Surfshark mencatat 183,70 juta akun Indonesia mengalami kebocoran data sejak 2004 hingga kuartal II 2026, setara 0,8% dari total pelanggaran global .
Kurangnya Pemantauan Infrastruktur
Volume spam dan malware sempat turun awal semester I 2026, lalu melonjak pada Maret–Juni. CVE tercatat naik 71% pada Maret 2026 .
- Layanan terbuka yang tidak diperlukan
- Hak akses luas tanpa evaluasi
- Konfigurasi tidak seragam antarserver
- Layanan terkontrol dan terdokumentasi
- Pembagian hak akses sesuai kebutuhan
- Konfigurasi keamanan yang konsisten
Perbandingan konseptual antara infrastruktur dengan konfigurasi yang belum ditinjau dan infrastruktur yang telah melalui proses hardening.
Pengamanan Infrastruktur yang Disesuaikan dengan Kebutuhan Operasional Perusahaan
CIS Benchmarks membagi hardening ke dalam dua level: Level 1 untuk pengamanan dasar yang aman diterapkan pada mayoritas server produksi, dan Level 2 untuk pertahanan berlapis yang memerlukan penyesuaian spesifik aplikasi . Hardening dimulai dari Level 1, lalu Level 2 diterapkan setelah pengujian.
NIST CSF 2.0 menyediakan kerangka enam fungsi: Govern, Identify, Protect, Detect, Respond, Recover. Setiap pekerjaan hardening dipetakan ke fungsi yang relevan sehingga perusahaan dapat mengukur cakupan program keamanan .
OWASP Top 10 2025 menempatkan Security Misconfiguration pada peringkat kedua risiko aplikasi web — sebelumnya peringkat lima. Ini menegaskan bahwa kesalahan konfigurasi, bukan hanya bug kode, merupakan penyebab serangan yang meluas. Untuk sistem yang masih menggunakan arsitektur lama, pertimbangkan Jasa Modernisasi Sistem Legacy agar hardening berjalan di atas fondasi yang relevan.
Prioritaskan konfigurasi berdasarkan tingkat risiko dan dampak terhadap operasional.
Terapkan prinsip least privilege pada akun server, database, dan layanan.
Susun baseline keamanan yang dapat diterapkan secara konsisten.
Rencanakan perubahan dengan prosedur pengujian dan pemulihan.
Sediakan dokumentasi konfigurasi, perubahan, dan rekomendasi lanjutan.
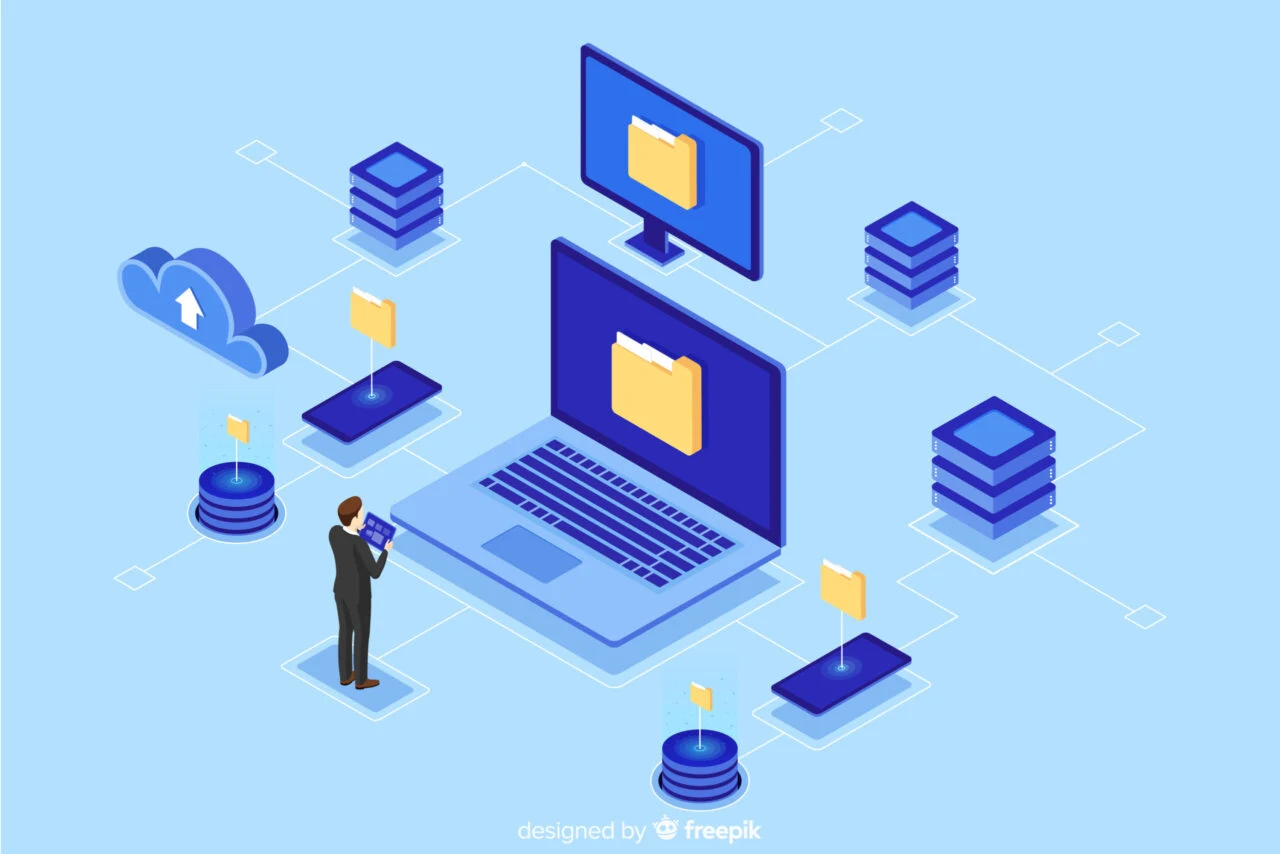
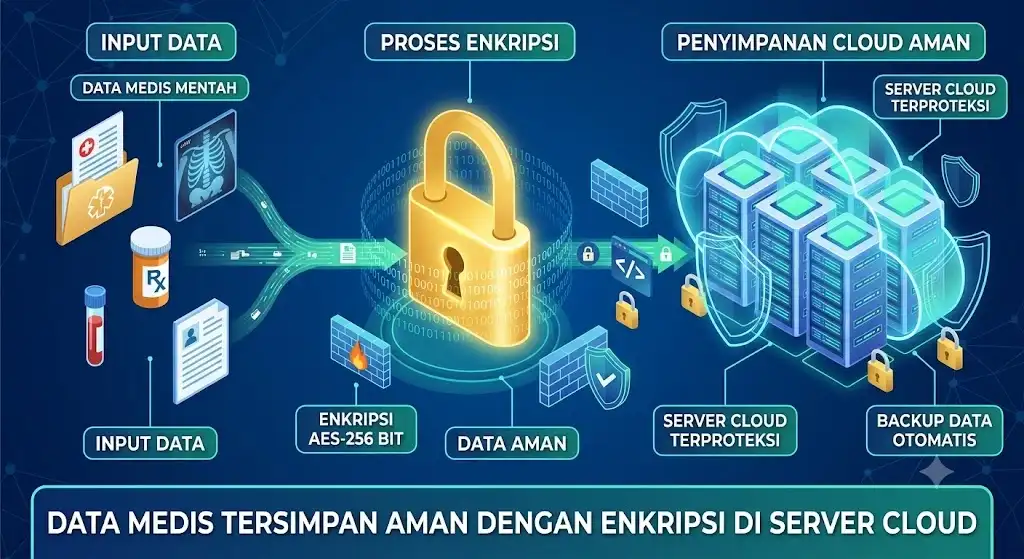
Ruang lingkup solusi hardening yang menghubungkan pengamanan jaringan, server, database, dan cloud dalam satu pendekatan infrastruktur terintegrasi.
Mulai Evaluasi Keamanan Infrastruktur Anda
Temukan area konfigurasi yang perlu diperkuat melalui pembahasan kebutuhan server, database, dan cloud bersama tim DevSoftware.
Sampaikan kebutuhan dan lingkungan infrastruktur Anda untuk mendapatkan pembahasan awal yang sesuai.
Layanan Hardening Server dan Database yang Menyeluruh
Setiap infrastruktur memiliki kebutuhan pengamanan yang berbeda. Cakupan layanan disusun berdasarkan teknologi, risiko, dan tujuan operasional perusahaan.
Server Configuration Hardening
Evaluasi dan penguatan konfigurasi server berdasarkan CIS Benchmarks untuk platform yang digunakan.
- Peninjauan konfigurasi kernel dan sysctl
- Pembatasan layanan dan port yang tidak diperlukan
- Pengaturan SSH:
PermitRootLogin no,MaxAuthTries 4 - Konfigurasi auditd dan logging
- Penerapan CIS Level 1 sebagai baseline
Mengurangi permukaan serangan dan menyelaraskan konfigurasi dengan baseline yang dapat diaudit.
Database Access Security
Penguatan kontrol akses database melalui evaluasi akun, privilege, dan aturan koneksi.
- Evaluasi akun dan privilege (revoke PUBLIC, per-user roles)
- Pembatasan koneksi berdasarkan kebutuhan aplikasi
- Konfigurasi audit log dan error log
- Evaluasi kebijakan backup dan retensi data
- Penerapan least privilege pada service account
Membatasi akses data sesuai tanggung jawab dan kebutuhan sistem.
Operating System Security
Pengamanan sistem operasi server sesuai platform dan kebutuhan perusahaan.
- Linux hardening: Distribution Independent, RHEL, Ubuntu
- Windows Server security configuration
- Penguatan kebijakan password (minlen 14, minclass 4)
- Konfigurasi pam_faillock untuk pembatasan percobaan login
- Pengelolaan patch dan konfigurasi keamanan
Menciptakan konfigurasi sistem operasi yang terkendali dan mudah dipelihara.
Custom Firewall & IDS/IPS
Implementasi firewall dan IDS/IPS kustom untuk mengontrol dan memantau lalu lintas jaringan.
- Peninjauan aturan firewall
- Segmentasi jaringan berdasarkan kebutuhan
- Pengaturan kebijakan akses
- Penyesuaian sistem deteksi dan pencegahan intrusi
- Evaluasi alert dan log keamanan
Meningkatkan kontrol lalu lintas jaringan serta visibilitas terhadap aktivitas yang tidak biasa.
Cloud Infrastructure Security Tuning
Tuning keamanan infrastruktur cloud untuk meningkatkan kontrol konfigurasi dan pengelolaan akses.
- Peninjauan konfigurasi jaringan cloud
- Evaluasi IAM dan permission
- Penguatan akses administratif
- Peninjauan konfigurasi penyimpanan
- Evaluasi logging dan monitoring
Menjaga konsistensi konfigurasi keamanan pada lingkungan cloud.
Security Assessment & Documentation
Penilaian konfigurasi dan penyusunan dokumentasi teknis sebagai dasar pengelolaan keamanan berkelanjutan.
- Inventarisasi komponen infrastruktur
- Identifikasi konfigurasi berisiko
- Rekomendasi perbaikan
- Dokumentasi perubahan
- Penyusunan saran pemeliharaan
Mempermudah tim internal memahami kondisi keamanan dan prioritas perbaikan.
Pendekatan Keamanan yang Dapat Dievaluasi dan Didokumentasikan
Implementasi hardening membutuhkan proses yang dapat ditinjau kembali oleh perusahaan. Dokumentasi kondisi awal, ruang lingkup pekerjaan, perubahan konfigurasi, dan hasil pengujian menjadi bagian penting dalam pengelolaan proyek.
Publikasi studi kasus wajib memperoleh persetujuan pemilik sistem dan menghilangkan data rahasia seperti alamat IP internal, kredensial, dan detail topologi.
Server Configuration Review
Ringkasan evaluasi konfigurasi server, identifikasi layanan yang perlu ditinjau, dan dokumentasi rekomendasi pengamanan.
Enterprise Database Access Control
Contoh ruang lingkup peninjauan akun database, pemisahan hak akses, dan pembatasan koneksi berdasarkan kebutuhan aplikasi.
Cloud Security Configuration
Contoh proses evaluasi IAM, konfigurasi jaringan, dan logging pada infrastruktur cloud.
Inventarisasi komponen, identifikasi konfigurasi berisiko, dan penentuan prioritas.
Penyusunan baseline keamanan, jadwal perubahan, dan prosedur rollback.
Penerapan konfigurasi dengan pencatatan perubahan dan pengujian fungsi.
Serah terima laporan, rekomendasi pemeliharaan, dan panduan tindak lanjut.
Proses Hardening Terstruktur dari Evaluasi hingga Dokumentasi
Proses kerja dilakukan secara bertahap agar setiap perubahan konfigurasi memiliki alasan teknis, persetujuan, dan rencana pengujian.
Initial Consultation
Diskusikan kebutuhan keamanan, kondisi infrastruktur, teknologi yang digunakan, serta kendala operasional perusahaan.
Ringkasan kebutuhan dan ruang lingkup awal.
Infrastructure Assessment
Lakukan inventarisasi dan evaluasi konfigurasi server, database, jaringan, serta infrastruktur cloud berdasarkan akses yang telah disetujui.
Temuan awal dan daftar konfigurasi yang perlu ditinjau.
Security Planning
Susun prioritas perbaikan berdasarkan risiko, tingkat kepentingan sistem, dependensi aplikasi, dan toleransi downtime.
Rencana hardening, jadwal perubahan, dan prosedur pemulihan.
Hardening Implementation
Terapkan konfigurasi pengamanan server, pengendalian akses database, firewall, IDS/IPS, atau penguatan cloud sesuai ruang lingkup proyek.
Konfigurasi yang telah diperbarui dan catatan perubahan.
Testing & Validation
Lakukan pengujian fungsi, konektivitas, akses, dan kontrol keamanan untuk memastikan perubahan sesuai dengan kebutuhan yang disepakati.
Ringkasan pengujian dan daftar tindak lanjut.
Reporting & Handover
Serahkan dokumentasi, hasil pekerjaan, rekomendasi pemeliharaan, dan penjelasan kepada tim internal perusahaan.
Laporan akhir dan dokumentasi teknis.
Alur kerja layanan Jasa Hardening Server & Database mulai dari konsultasi awal hingga validasi dan serah terima dokumentasi.
Amankan Konfigurasi Infrastruktur Sebelum Menjadi Kendala Operasional
Mulai dengan memahami kondisi sistem, menentukan prioritas pengamanan, dan merencanakan hardening yang sesuai dengan kebutuhan perusahaan.
Hardening Terencana vs Pengamanan yang Hanya Bersifat Reaktif
Perbedaan pendekatan pengelolaan keamanan dapat memengaruhi konsistensi konfigurasi, kemudahan pemeliharaan, dan kesiapan perusahaan menghadapi perubahan infrastruktur.
Catatan: Perbandingan ini menjelaskan karakteristik pendekatan kerja secara umum, bukan klaim bahwa setiap perusahaan yang melakukan pengelolaan internal menggunakan cara reaktif.
Hardening yang terencana membantu perusahaan memahami konfigurasi yang dimiliki, menentukan prioritas pengamanan, dan menjaga perubahan tetap terdokumentasi.
Mengenal Jasa Hardening Server & Database dan Perannya dalam Keamanan Infrastruktur
Apa Itu Server dan Database Hardening?
Server dan database hardening adalah proses penguatan konfigurasi sistem untuk mengurangi permukaan serangan dan membatasi kemungkinan penyalahgunaan akses. Proses tersebut mencakup penonaktifan layanan yang tidak dibutuhkan, pembatasan port, pengaturan autentikasi, pengelolaan hak akses, peninjauan konfigurasi database, dan penerapan pembaruan keamanan.
Hardening bukanlah satu tindakan yang dapat menyelesaikan seluruh risiko keamanan. Keberhasilannya bergantung pada kesesuaian konfigurasi, pengujian, pemeliharaan, pemantauan, dan peninjauan berkala.
Mengapa Perusahaan Membutuhkan Hardening?
Infrastruktur perusahaan umumnya memiliki banyak komponen yang saling terhubung, termasuk server aplikasi, database, jaringan internal, layanan cloud, dan sistem identitas. Setiap komponen memiliki konfigurasi dan kebutuhan pengamanan yang berbeda.
Data BSSN menunjukkan serangan siber di Indonesia mencapai 5,5 miliar sepanjang 2025 , dengan pola serangan yang terus berubah—upaya penguasaan hak akses administrator melonjak dari 2,76% menjadi 43,65% pada semester I 2026 .
Firewall, IDS/IPS, dan Keamanan Cloud
Firewall berfungsi mengatur lalu lintas jaringan berdasarkan kebijakan yang ditetapkan. IDS mendeteksi aktivitas yang berpotensi mencurigakan, dan IPS dapat mengambil tindakan pencegahan sesuai konfigurasi.
Pada lingkungan cloud, pengamanan mencakup pengelolaan identitas, hak akses, segmentasi jaringan, konfigurasi penyimpanan, dan pemantauan aktivitas.
Hardening sebagai Proses Berkelanjutan
Kondisi infrastruktur dapat berubah karena pembaruan aplikasi, penambahan server, perubahan personel, dan pengembangan jaringan. Hardening perlu menjadi bagian dari siklus pengelolaan keamanan, bukan pekerjaan satu kali.
Perusahaan sebaiknya melakukan peninjauan konfigurasi berkala, memperbarui dokumentasi, mengevaluasi hak akses, serta menguji perubahan sebelum diterapkan pada lingkungan produksi.
Pertanyaan Seputar Jasa Hardening Server & Database
Infrastruktur Lebih Terkontrol Dimulai dari Konfigurasi yang Tepat
Identifikasi kebutuhan hardening, tinjau konfigurasi yang digunakan, dan susun rencana pengamanan yang sesuai dengan prioritas bisnis perusahaan.
Konsultasikan kebutuhan server, database, firewall, dan cloud dengan tim DevSoftware.
Rencanakan Evaluasi Keamanan Infrastruktur Anda
Setiap perubahan infrastruktur dapat memengaruhi konfigurasi dan kebutuhan keamanan. Peninjauan secara terstruktur membantu perusahaan memahami prioritas pengamanan dan menentukan langkah lanjutan.
- Sesi konsultasi awal untuk memahami kebutuhan infrastruktur.
- Pembahasan ruang lingkup evaluasi keamanan.
- Rekomendasi awal berdasarkan informasi yang disampaikan calon pelanggan.
- Penawaran layanan sesuai teknologi dan kompleksitas sistem.
Penawaran khusus hanya ditampilkan apabila telah disetujui, dengan syarat, periode, dan cakupan yang transparan.
Perkuat Keamanan Server dan Database Bersama DevSoftware
Bangun infrastruktur yang lebih terkontrol melalui proses hardening server, penguncian akses database enterprise, penguatan sistem operasi, konfigurasi firewall dan IDS/IPS, serta tuning keamanan cloud yang sesuai dengan kebutuhan bisnis.
Diskusikan kondisi infrastruktur Anda bersama tim DevSoftware untuk menentukan cakupan layanan, prioritas pengamanan, dan rencana implementasi yang tepat.
Sampaikan kebutuhan pengamanan infrastruktur perusahaan Anda untuk memulai pembahasan teknis.
Penyedia layanan keamanan infrastruktur enterprise: hardening server, pengamanan database, firewall & IDS/IPS, serta tuning keamanan cloud.
- Alamat kantor resmi
- Email:
This email address is being protected from spambots. You need JavaScript enabled to view it. - Telepon: +62-xxx-xxxx-xxxx
© 2025 DevSoftware. Seluruh hak cipta dilindungi.